最后更新 · 2026-11-14
小黄鸟抓包软件最新版 · 3.3.0
平台Android
容量36.01 MB
版本3.3.0
热度0 次
ABOUT THIS VERSION
软件介绍
小黄鸟又名Reqable、小黄鸟抓包,是一款为Android平台打造的专业级抓包与网络协议分析工具。支持包括 HTTP、HTTPS、WebSocket、TCP、UDP 在内的多种协议,不仅功能强大,而且无需Root权限即可使用,极大降低技术门槛。小黄鸟抓包软件提供多种数据查看方式,如原始文本、十六进制及格式化视图,便于开发者快速定位问题。同时内置 SpyNet 模块支持精准过滤抓包类型和目标地址,提升分析效率。高级用户还可通过注入功能进行API测试、漏洞复现等深度操作,是广大网络开发与测试人员不可多得的移动端得力助手。
全面兼容HTTP1.0、HTTP1.1、HTTP2.0、WebSocket以及TLS/SSL等主流网络传输协议,满足各类抓包需求。
2、注入功能
提供了静态注入和动态注入两种模式。通过这两种模式,您可以轻松实现对请求参数、请求与响应头、请求与响应体以及响应行的精准注入。此外,静态注入还支持多个注入器同时工作,满足复杂的多需求测试场景。
3、数据浏览
内置多种不同的视图浏览功能,全方位解析捕获的数据包内容。
Raw视图:可直接查看未经处理的原始网络传输数据。
Text视图:以纯文本形式直观查看请求与响应的正文内容。
Hex视图:以十六进制编码形式展现请求与响应数据,便于底层分析。
Json视图:自动对Json字符串进行格式化处理,并支持节点的展开、关闭和复制等便捷操作。
图片视图:支持直接预览BMP、PNG、GIF、JPG、WEBP等常见格式的图片内容。
音频视图:支持直接播放AAC、WAV、MP3、OGG、MPEG等多种格式的音频内容。
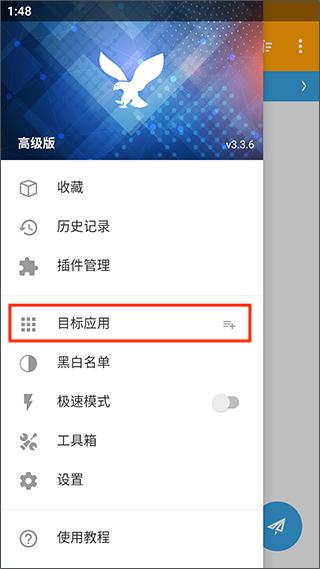
2、进入设置页面后,找到并点击目标应用选项。
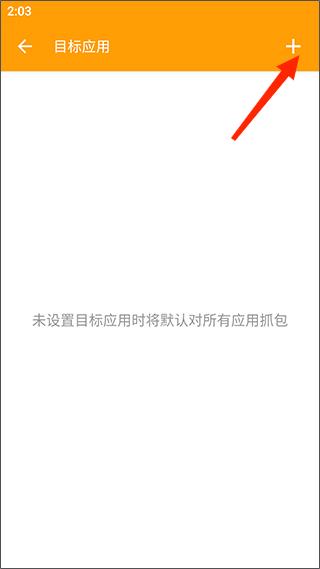
3、在目标应用管理界面中,点击加号添加需要抓包的目标安装包。
4、随后退出小黄鸟,正常运行您需要抓包的应用程序。
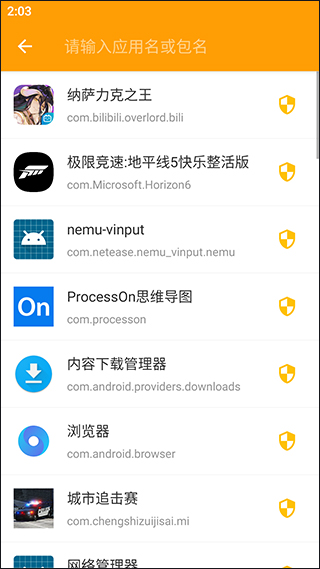
5、返回小黄鸟软件,进行任意输入操作即可截获发送的网络封包。
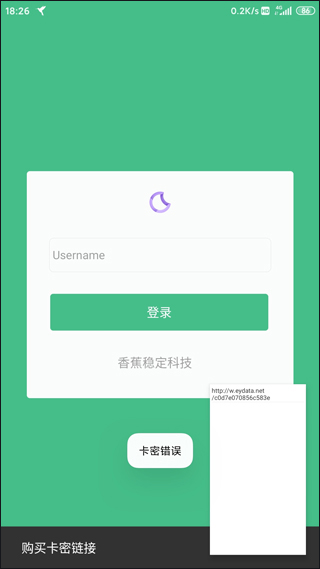
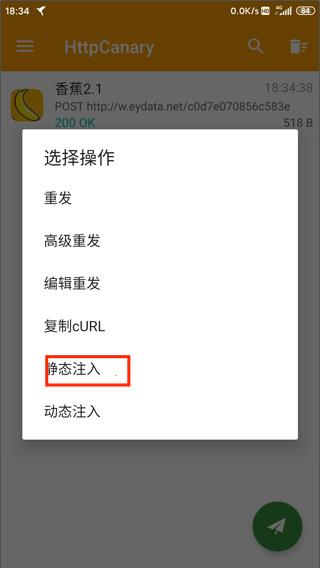
6、接下来在捕获的列表中选择静态注入功能。
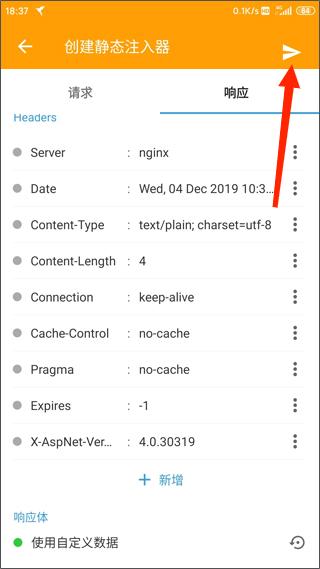
7、跳转到相应页面后点击响应,再点击跟随服务器的编辑按钮。
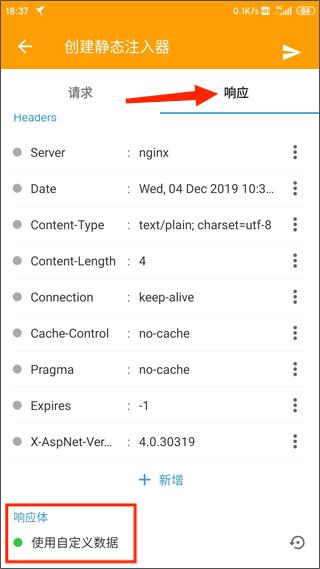
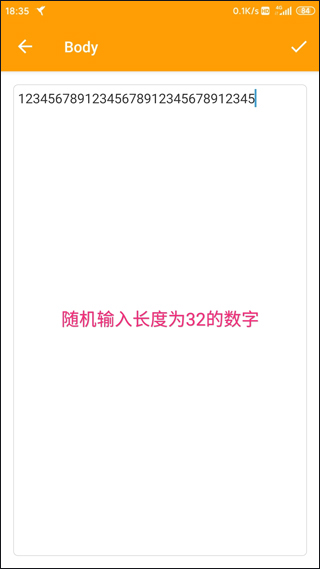
8、然后在数据正文(body)中随机输入32位数字。
9、编辑完成后,点击右上角的纸飞机图标进行保存或发送。
10、最后返回辅助软件随意输入卡密即可完成整个抓取测试流程。
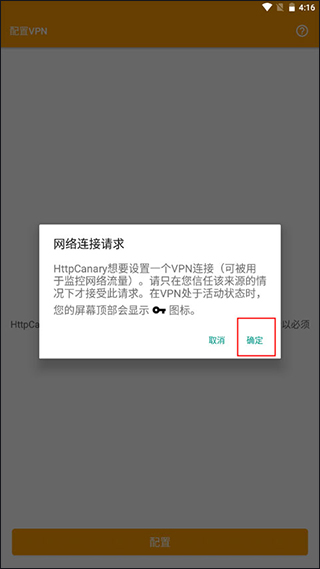
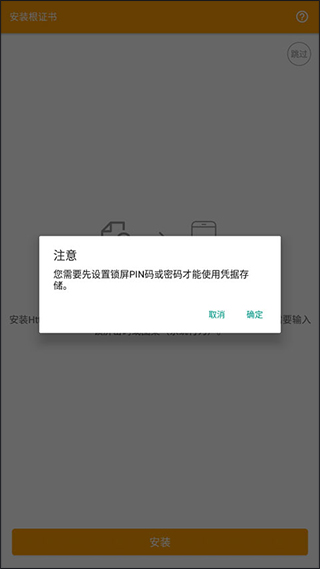
2、受系统安全限制,安装证书时必须输入手机锁屏密码,如未设置请提前前往系统设置中添加。
注:由于HTTPS协议采用了SSL/TLS握手加密,必须安装HttpCanary根证书才能正常解密流量。
3、随后输入默认的证书名称,根据实际用途选择VPN和应用,最后点击确定完成安装。
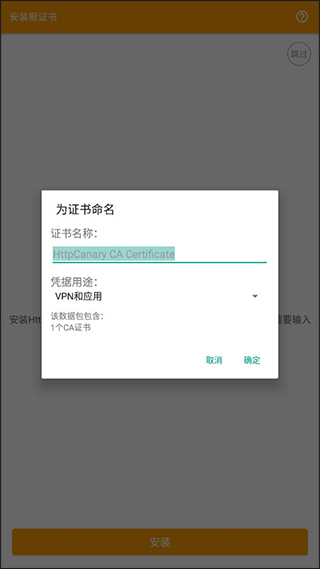
4、若需更深层次的功能,可将HttpCanary根证书添加至系统CA目录,此操作需要设备获得Root权限。
5、完成以上所有基础设置后,您就可以顺畅地进行各项抓包与调试操作了。
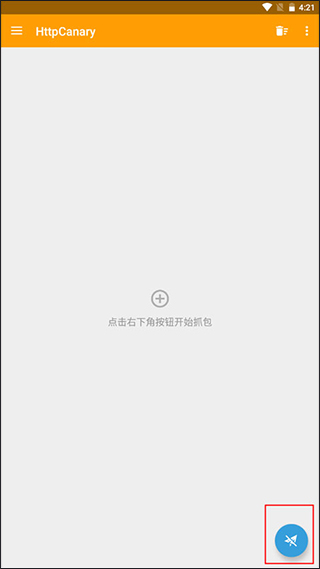
2、全面支持HTTP1.0、HTTP1.1、HTTP2、HTTPS以及WebSocket等多种网络协议抓包。
3、支持对抓包内容进行实时注入与修改,可自由调整请求参数、请求头、请求体、响应码、响应头和响应体。
4、支持重新发送指定的网络请求,并可自由编辑后再行发送。
5、支持对抓包数据进行精准筛选、全局搜索,以及自由设定抓取指定应用和特定Host/IP。
6、提供Raw、Hex、Text、Header等丰富多样的视图模式来浏览数据。
7、支持自动解码Gzip、Deflate、Chunked等常见编码格式的数据包。
8、支持直接预览JSON、Form表单、图片、音频、Cookie等多种主流数据类型。
9、支持将捕获的请求与响应数据一键保存至本地文件或加入收藏列表。
10、支持WebSocket协议的实时数据预览与分析。
11、支持以文件形式导出分享请求与响应数据,也支持直接用HttpCanary打开收到的分享文件。
12、支持屏蔽特定数据,阻止其发送给服务器或返回客户端,极大方便日常调试。
13、后续将持续支持自定义扩展Mod功能,带来更多高级玩法。
抓包(Packet Capture)是指将网络传输中发送与接收的数据包进行截获、重发、编辑、转存等处理的技术手段,通常也被网络安全人员用于安全检测和流量分析。
2、关于CA证书机制
抓包应用内置的CA证书若要发挥解密作用,必须正确安装到系统信任区中。
Android系统将CA证书主要划分为两类:
①用户CA证书;②系统CA证书。
无论哪种证书,通常都可以在系统设置 -> 系统安全 -> 加密与凭据 -> 信任的凭据路径下进行查看。
3、安卓7.0及以上版本的用户CA证书限制
Android从7.0版本开始默认不再信任用户CA证书,常见解决方式包括:
①安装系统CA证书(需要Root权限);
②使用平行空间抓包版本4.0.8625以下(注意:安卓10及以上系统不支持平行空间)。
可能导致抓不到包的其他常见原因:
①目标应用启用了公钥证书固定(SSL Pinning);
②目标应用采取了双向认证机制;
③目标应用传输的数据并非基于HTTP协议。
软件功能
1、支持协议全面兼容HTTP1.0、HTTP1.1、HTTP2.0、WebSocket以及TLS/SSL等主流网络传输协议,满足各类抓包需求。
2、注入功能
提供了静态注入和动态注入两种模式。通过这两种模式,您可以轻松实现对请求参数、请求与响应头、请求与响应体以及响应行的精准注入。此外,静态注入还支持多个注入器同时工作,满足复杂的多需求测试场景。
3、数据浏览
内置多种不同的视图浏览功能,全方位解析捕获的数据包内容。
Raw视图:可直接查看未经处理的原始网络传输数据。
Text视图:以纯文本形式直观查看请求与响应的正文内容。
Hex视图:以十六进制编码形式展现请求与响应数据,便于底层分析。
Json视图:自动对Json字符串进行格式化处理,并支持节点的展开、关闭和复制等便捷操作。
图片视图:支持直接预览BMP、PNG、GIF、JPG、WEBP等常见格式的图片内容。
音频视图:支持直接播放AAC、WAV、MP3、OGG、MPEG等多种格式的音频内容。
小黄鸟抓包软件如何抓取安装包?
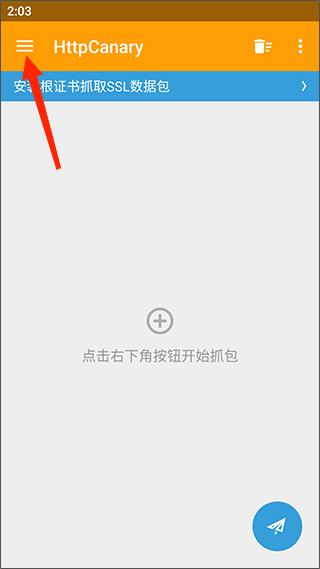
1、首先打开软件,点击界面左上角的三条横杠菜单按钮。2、进入设置页面后,找到并点击目标应用选项。
3、在目标应用管理界面中,点击加号添加需要抓包的目标安装包。
4、随后退出小黄鸟,正常运行您需要抓包的应用程序。
5、返回小黄鸟软件,进行任意输入操作即可截获发送的网络封包。
6、接下来在捕获的列表中选择静态注入功能。
7、跳转到相应页面后点击响应,再点击跟随服务器的编辑按钮。
8、然后在数据正文(body)中随机输入32位数字。
9、编辑完成后,点击右上角的纸飞机图标进行保存或发送。
10、最后返回辅助软件随意输入卡密即可完成整个抓取测试流程。
小黄鸟App如何配置VPN?
1、首先启动软件,在弹出的配置VPN提示框中点击确定以继续。2、受系统安全限制,安装证书时必须输入手机锁屏密码,如未设置请提前前往系统设置中添加。
注:由于HTTPS协议采用了SSL/TLS握手加密,必须安装HttpCanary根证书才能正常解密流量。
3、随后输入默认的证书名称,根据实际用途选择VPN和应用,最后点击确定完成安装。
4、若需更深层次的功能,可将HttpCanary根证书添加至系统CA目录,此操作需要设备获得Root权限。
5、完成以上所有基础设置后,您就可以顺畅地进行各项抓包与调试操作了。
软件特色
1、无需Root权限,抓包过程独立运行,完全不影响其他App的正常使用。2、全面支持HTTP1.0、HTTP1.1、HTTP2、HTTPS以及WebSocket等多种网络协议抓包。
3、支持对抓包内容进行实时注入与修改,可自由调整请求参数、请求头、请求体、响应码、响应头和响应体。
4、支持重新发送指定的网络请求,并可自由编辑后再行发送。
5、支持对抓包数据进行精准筛选、全局搜索,以及自由设定抓取指定应用和特定Host/IP。
6、提供Raw、Hex、Text、Header等丰富多样的视图模式来浏览数据。
7、支持自动解码Gzip、Deflate、Chunked等常见编码格式的数据包。
8、支持直接预览JSON、Form表单、图片、音频、Cookie等多种主流数据类型。
9、支持将捕获的请求与响应数据一键保存至本地文件或加入收藏列表。
10、支持WebSocket协议的实时数据预览与分析。
11、支持以文件形式导出分享请求与响应数据,也支持直接用HttpCanary打开收到的分享文件。
12、支持屏蔽特定数据,阻止其发送给服务器或返回客户端,极大方便日常调试。
13、后续将持续支持自定义扩展Mod功能,带来更多高级玩法。
使用注意事项
1、关于抓包(Packet Capture)抓包(Packet Capture)是指将网络传输中发送与接收的数据包进行截获、重发、编辑、转存等处理的技术手段,通常也被网络安全人员用于安全检测和流量分析。
2、关于CA证书机制
抓包应用内置的CA证书若要发挥解密作用,必须正确安装到系统信任区中。
Android系统将CA证书主要划分为两类:
①用户CA证书;②系统CA证书。
无论哪种证书,通常都可以在系统设置 -> 系统安全 -> 加密与凭据 -> 信任的凭据路径下进行查看。
3、安卓7.0及以上版本的用户CA证书限制
Android从7.0版本开始默认不再信任用户CA证书,常见解决方式包括:
①安装系统CA证书(需要Root权限);
②使用平行空间抓包版本4.0.8625以下(注意:安卓10及以上系统不支持平行空间)。
可能导致抓不到包的其他常见原因:
①目标应用启用了公钥证书固定(SSL Pinning);
②目标应用采取了双向认证机制;
③目标应用传输的数据并非基于HTTP协议。
更新日志
v3.3.0版本
【新功能】全面支持gRPC请求测试和抓包。
【新功能】新增HTTP请求报文编辑模式。
【新功能】设置页面中增加监听本机的选项。
【新功能】增强模式变更为高级会员功能。
【优化】WebSocket请求测试支持自动保存到历史记录。
【优化】WebSocket请求测试消息列表会在应用重启后自动恢复。
【优化】cURL导入支持识别curl.exe。
【优化】移除堆栈跟踪选项卡。
【优化】URL输入提示选项迁移到全局设置中。
【优化】增强模式提供切换SOCKS代理和HTTP代理选项的功能。
【优化】增强模式提供是否启用DNS缓存的功能。
【优化】重做环境变量编辑功能。
【修复】API全局设置对新建API不生效的bug。
【修复】默认语言未使用系统语言的bug。
【修复】调试列表反向搜索不生效的bug。
【修复】SSE解析未正确处理name后面无空格的case。
【修复】SSE搜索结果异常的bug。
【修复】请求头响应头等列表降序排列不正确的bug。
【修复】协同模式下检测版本号逻辑不正确的bug。
PREVIEW
资源截图
01/05
PUBLISHER WORKS
上海日夸宝信息技术有限公司 的其他作品
DISCOVERY